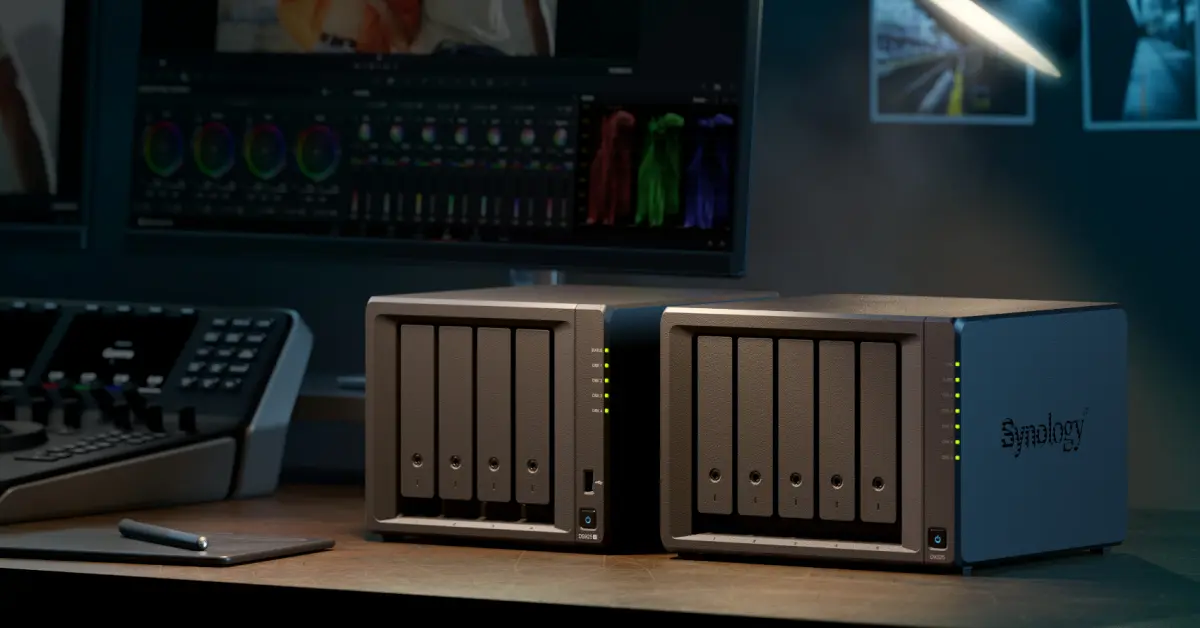
Synology cảnh báo kẻ tấn công đang mã hóa dữ liệu trên các thiết bị NAS chạy DSM cũ, và cách xử lý đầu tiên là cập nhật DSM ngay, đồng thời bật cập nhật tự động. Công ty đăng cảnh báo vào ngày 29 tháng 10 năm 2026.
Chiến dịch này gắn với ransomware C3RB3R, mà PBX Science mô tả là một biến thể của họ Cerber. Ngoài ra, một dự án mã nguồn mở trên GitHub đã ghi lại một ca khôi phục GitLab bị nhiễm chạy trên DSM.
Synology cảnh báo điều gì?
Synology cho biết đã phát hiện kẻ tấn công khai thác một lỗ hổng mà hãng đã vá vào tháng 12 năm 2024. Các cuộc tấn công nhắm vào thiết bị chạy phiên bản DSM cũ, mã hóa dữ liệu và đòi tiền chuộc. Lời khuyên của hãng là cập nhật DSM ngay lập tức, bật cập nhật tự động và đọc thông báo bảo mật Synology-SA-24:20.
PBX Science cũng nhắc tới hai lỗ hổng mới hơn là CVE-2026-13639 và CVE-2026-13684, cả hai đều được chấm CVSS 9.8 và được công bố ngày 18 tháng 9 năm 2026 trong thông báo Synology-SA-26:13. Lối xâm nhập của các cuộc tấn công hiện nay chưa được xác nhận: một nạn nhân được cho là dùng DSM 7.4.1, nên chưa thể loại trừ một lỗ hổng mới hơn hoặc một dịch vụ khác đang mở ra ngoài.
Những bản DSM nào đã vá các lỗ hổng mới?
Các bản đã vá được nêu trong Synology-SA-26:13 gồm:
- DSM 7.4: 7.4-90075
- DSM 7.3: 7.3.2-86009-4
- DSM 7.2.2: 7.2.2-72806-9
- DSM 7.2.1: 7.2.1-69057-12
Thông báo của Synology không nêu số bản dựng cho bản vá tháng 12 năm 2024. Hãy mở Control Panel, vào Update and Restore, rồi cài bản cập nhật mới nhất dành cho model của bạn.
Làm sao biết NAS của tôi đã bị tấn công?
Các tệp bị mã hóa được đổi tên với phần mở rộng .L0CK3D, trong đó chữ O thực ra là số 0. Trong các thư mục bị ảnh hưởng xuất hiện thư đòi tiền chuộc tên read-me3.txt. Những lượt đăng nhập lạ hoặc việc hàng loạt tệp bị thay đổi trong Log Center cũng là dấu hiệu.
Nếu NAS đã bị mã hóa thì phải làm gì?
Dự án c3rb3r-rescue và PBX Science thống nhất về thứ tự các bước:
- Ngắt NAS khỏi mạng để việc mã hóa không lan rộng.
- Đừng tắt tiến trình, khởi động lại, nâng cấp DSM hay khởi động từ đĩa cứu hộ. Các thao tác này có thể phá hủy vật liệu giải mã còn nằm trong bộ nhớ.
- Giữ lại thư đòi tiền chuộc, nhật ký và vài tệp mẫu đã bị mã hóa, và chỉ làm việc trên bản sao, không bao giờ trên ổ gốc.
- Liên hệ bộ phận hỗ trợ của Synology hoặc chuyên gia ứng phó sự cố, và không trả tiền chuộc.
Hiện chưa có công cụ giải mã công khai miễn phí nào cho C3RB3R được xác nhận. Con đường đáng tin cậy là một bản sao lưu sạch được giữ bên ngoài NAS.
Công cụ trên GitHub có giải mã được tệp của tôi không?
Nhiều khả năng là không. Dự án c3rb3r-rescue chỉ ghi lại một sự cố: một bản sao bộ nhớ 16 GiB cho ra 48 byte vật liệu khóa dùng được. Nhờ đó, tác giả khôi phục bản sao lưu hằng tuần khoảng 49 GiB trong một GitLab cô lập cùng phiên bản, gồm 80 dự án, 23 người dùng, 16 nhóm và 9,253 đối tượng LFS.
Dự án nói rõ đây không phải công cụ giải mã chung cho cả họ C3RB3R. Nó chỉ bao quát một mẫu đã phân tích, và khóa thu lại là khóa phiên lấy từ RAM, không phải khóa riêng của kẻ tấn công.
Chi phí bao nhiêu và ai nên hành động trước?
Không nguồn nào nêu giá cho bản cập nhật, cũng không có thông tin riêng cho Canada hay Hoa Kỳ. Hãy xem các trang hỗ trợ của Synology cho model của bạn.
Người còn dùng DSM cũ. Đây là nhóm mà cảnh báo nhắm tới, hãy cập nhật trước tiên.
NAS có thể truy cập từ Internet. Bỏ chuyển tiếp cổng và dùng VPN hoặc dịch vụ relay của Synology.
Nhóm chạy GitLab hoặc container khác trên NAS. Ca trên GitHub có liên quan GitLab, nên hãy kiểm tra thiết bị đang mở ra ngoài những gì.
Người chỉ có một bản dữ liệu. NAS dùng RAID không phải là bản sao lưu. Hãy thêm một bản ngoại tuyến và thử khôi phục.
Hôm nay hãy mở thông báo của Synology và Synology-SA-24:20, cập nhật DSM, rồi kiểm tra trong Log Center xem có lượt đăng nhập nào bạn không nhận ra không.